Notificação sobre a campanha de phishing que visa a Hostico
A marca Hostico está sendo alvo de uma ampla campanha de phishing. Descubra como identificar mensagens fraudulentas e quais medidas de proteção recomendamos.
Nos últimos dois dias, a marca Hostico tornou-se alvo de uma ampla campanha de phishing, através da qual são distribuídas mensagens de e-mail fraudulentas que utilizam de forma não autorizada a identidade da nossa empresa. O objetivo dessas mensagens é enganar os destinatários e levá-los a acessar páginas da web maliciosas, onde seus dados pessoais, informações de autenticação ou dados bancários podem ser comprometidos.
As primeiras sinalizações foram recebidas no sábado, 10 de outubro de 2026, por volta das 13:00, quando vários destinatários nos informaram sobre a existência de e-mails suspeitos, apresentados como comunicações oficiais da Hostico. Ao longo do domingo, 11 de outubro de 2026, a atividade fraudulenta intensificou-se consideravelmente, sendo identificadas ondas repetidas de mensagens distribuídas aos proprietários de domínios .ro.
Que medidas tomei até agora?
Imediatamente após o recebimento das primeiras reclamações, começamos os esforços necessários para informar os usuários e limitar o impacto dessa campanha.
Na primeira etapa, publicamos avisos na seção de notificações do site da Hostico, bem como em nossos canais oficiais de mídia social, para chamar a atenção sobre as mensagens fraudulentas que estão em circulação.
Em paralelo, foram enviadas notificações de abuso para as entidades responsáveis pela administração dos domínios envolvidos no ataque. Essas denúncias visaram tanto o domínio associado aos endereços usados para o envio das mensagens, quanto o domínio utilizado para redirecionar os destinatários para as páginas maliciosas.
Tendo em vista a intensificação da campanha durante o dia de domingo, 11 de outubro de 2026, decidimos expandir as medidas de informação. Assim, foi enviada uma notificação através de newsletter para todos os clientes da Hostico, e esta informação também foi publicada em nosso blog, para que possa ser consultada por qualquer pessoa que receba uma mensagem desse tipo.
Como podem ser identificadas as mensagens fraudulentas?
Os atacantes tentam criar a impressão de que as mensagens vêm da Hostico, usando o nome da empresa e elementos que podem sugerir uma comunicação legítima. Tais tentativas podem invocar problemas relacionados a serviços, domínios, faturas ou segurança da conta, para fazer com que os destinatários ajam sem verificar a autenticidade do pedido.
Um elemento importante representa os links incluídos nessas mensagens. Estes direcionam os usuários para websites que imitam páginas legítimas, com o objetivo de coletar as informações inseridas, incluindo senhas ou dados de cartões bancários.
Para facilitar a identificação dessas tentativas de fraude, apresentamos abaixo um exemplo de mensagem enviada na campanha atual. Este ilustra como os atacantes tentam usar a identidade da Hostico para conferir credibilidade às solicitações e para fazer com que os destinatários acessem links externos.
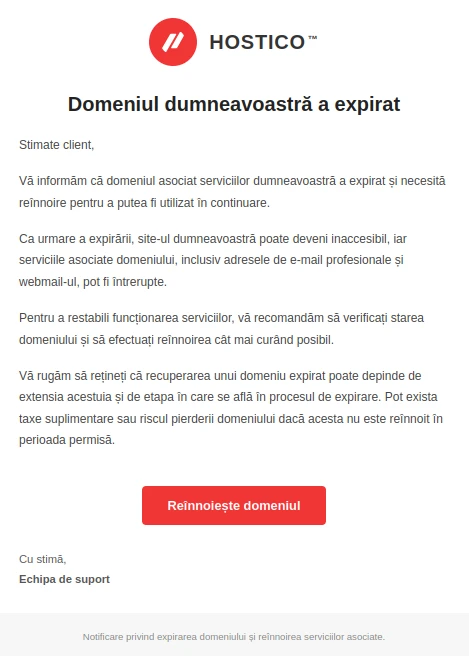
Salientamos que o exemplo apresentado não representa necessariamente a única variante das mensagens em circulação, sendo a variante que foi identificada no momento. O conteúdo, os endereços dos remetentes e os links utilizados podem ser modificados ao longo da campanha, motivo pelo qual recomendamos que não se baseiem exclusivamente na semelhança com a mensagem ilustrada.
Până neste momento, entre os endereços identificados na distribuição de mensagens fraudulentas estão:
- support@sin1.singularitymfg.com
- support@haysoft.com.br
Importante: Os dois endereços de e-mail não são necessariamente os únicos utilizados . Os atacantes podem usar também outros endereços de e-mail ou domínios para continuar a campanha. Por esse motivo, recomendamos verificar qualquer mensagem suspeita, independentemente do endereço ou nome do remetente exibido.
Esclarecemos que essas mensagens não são enviadas pela Hostico e não representam comunicações oficiais da nossa empresa.
Como verificar se uma mensagem é da Hostico?
As comunicações oficiais relacionadas aos serviços contratados são enviadas para os endereços de e-mail associados às contas de cliente ou subcontas autorizadas. Entre os endereços oficiais utilizados pela Hostico estão:
- office@hostico.com | office@hostico.com
- commercial@hostico.com | comercial@hostico.com
- tecnico@hostico.com | tecnico@hostico.com
A verificação do endereço do remetente é um primeiro passo, mas não deve ser o único critério a ser considerado, pois certas mensagens fraudulentas podem falsificar até mesmo as informações exibidas no campo do remetente.
No caso de receber uma mensagem solicitando o pagamento, a atualização dos dados de autenticação ou a confirmação de informações pessoais, recomendamos que você acesse diretamente o site hostico.ro, digitando manualmente o endereço no navegador, sem utilizar os links da mensagem suspeita.
As faturas e a situação dos pagamentos podem ser verificadas na área do cliente Hostico, na seção Financeiro. Qualquer operação de pagamento deve ser realizada exclusivamente através dos canais oficiais e do processador de pagamentos utilizado pela Hostico.
O que você deve fazer se acessou um link suspeito?
Se você recebeu uma dessas mensagens, simplesmente receber o e-mail não significa que suas informações foram comprometidas. No entanto, é importante não acessar os links e não fornecer dados por meio das páginas indicadas.
Se você já acessou um link fraudulento ou inseriu informações em uma página suspeita, recomendamos que tome as seguintes medidas, dependendo dos dados divulgados:
- Mude a senha da conta Hostico. Se você inseriu os dados de autenticação em uma página suspeita, execute imediatamente a redefinição da senha da conta de cliente. Se a mesma senha estiver sendo usada para outros serviços, altere-a também nesses serviços.
- Ative a autenticação em duas etapas (2FA). Esta funcionalidade oferece um nível adicional de proteção contra o acesso não autorizado. Você pode consultar a documentação sobre a ativação da autenticação em duas etapas.
- Entre em contato imediatamente com o banco emissor do cartão. Se você forneceu dados bancários ou informações do cartão, solicite a avaliação da situação e, se necessário, o bloqueio ou substituição do cartão para prevenir transações não autorizadas.
- Verifique a atividade das contas. Acompanhe quaisquer autenticações incomuns, alterações não solicitadas e transações que você não reconhece.
- Verifique a segurança do dispositivo. Se você baixou ou executou arquivos provenientes de mensagens suspeitas, execute uma varredura com uma solução de segurança atualizada.
As campanhas de phishing podem evoluir rapidamente, tanto através da alteração dos endereços de envio, quanto pela utilização de novos domínios ou variantes de mensagens. É precisamente por isso que a identificação de um endereço fraudulento não garante que as tentativas subsequentes usarão a mesma fonte.
Recomendamos que trate com cautela qualquer comunicação não solicitada que peça que você faça um pagamento urgente, se autentique ou forneça informações confidenciais. No caso de haver dúvidas, a verificação direta pelos canais oficiais é sempre preferível ao acesso de um link em uma mensagem suspeita.
Para perguntas, verificação da autenticidade de mensagens ou relato de tentativas de phishing que utilizam a identidade Hostico, você pode nos contatar pelo office@hostico.com ou através da página oficial de contato.
Agradecemos a todos que nos sinalizaram essas tentativas. As informações enviadas nos permitiram reagir desde as primeiras mensagens identificadas e informar em um curto período de tempo o maior número possível de usuários.

